1.
פעם, כשיצאנו מהבית, היינו צריכים לזכור שלושה דברים:
ארנק.
מפתח.
פלאפון.
היום אני עדיין יוצאת עם ארנק, מפתח ופלאפון ובנוסף אני לוקחת איתי:
קוד כניסה לבניין.
קוד למכונית.
קוד לשער של הגן של הילד.
קוד כניסה לבניין של חמי וחמותי.
קוד לבניין של החברה של הילדה.
סיסמה להפעלת המחשב האישי.
סיסמה להפעלת המחשב של העבודה.
סיסמה לאימייל בעבודה.
שם משתמש וסיסמה לחשבון הבנק.
סיסמה לאפליקציית קופת חולים.
סיסמה לצפיה מרחוק בדירה דרך המוניטורים.
ברור.
כי אני הרי לא אדם.
אני מרכז לוגיסטי של סיסמאות.
2.
אני צריכה להחליף סיסמה.
אבל המערכת אומרת:
“הסיסמה החדשה לא יכולה להיות דומה לסיסמה הקודמת”.
אבל זו לא סיסמה.
זו האבולוציה שלי כבן אדם.
בהתחלה הייתה לי סיסמה פשוטה.
אחר כך הוספתי סימן קריאה.
אחר כך מספר.
אחר כך אות גדולה.
אחר כך עוד סימן.
אחר כך החלפתי אות במספר כי זה נראה לי מתוחכם.
וגם כמובן, היא לא יכולה להכיל פרטים אישיים.
לא תאריך לידה.
לא שמותיהם של הילדים.
לא שמו של הכלב.
לא משהו שדומה לסיסמה הקודמת.
לא משהו שדומה לסיסמה שהייתה לפני הסיסמה הקודמת.
אני מרגישה שהפכתי להיות אישה שמהלכת בעולם עם קוד QR על המצח.
3.
קרה ושכחתי סיסמה. בעצם, למי זה לא קרה?
אז לחצתי על כפתור “שכחתי סיסמה”.
המערכת שלחה לי מייל.
כדי להיכנס למייל אני צריכה את הסיסמה ששכחתי.
בחיאת אתם לא רואים את הפרדוקס שבדבר?
4.
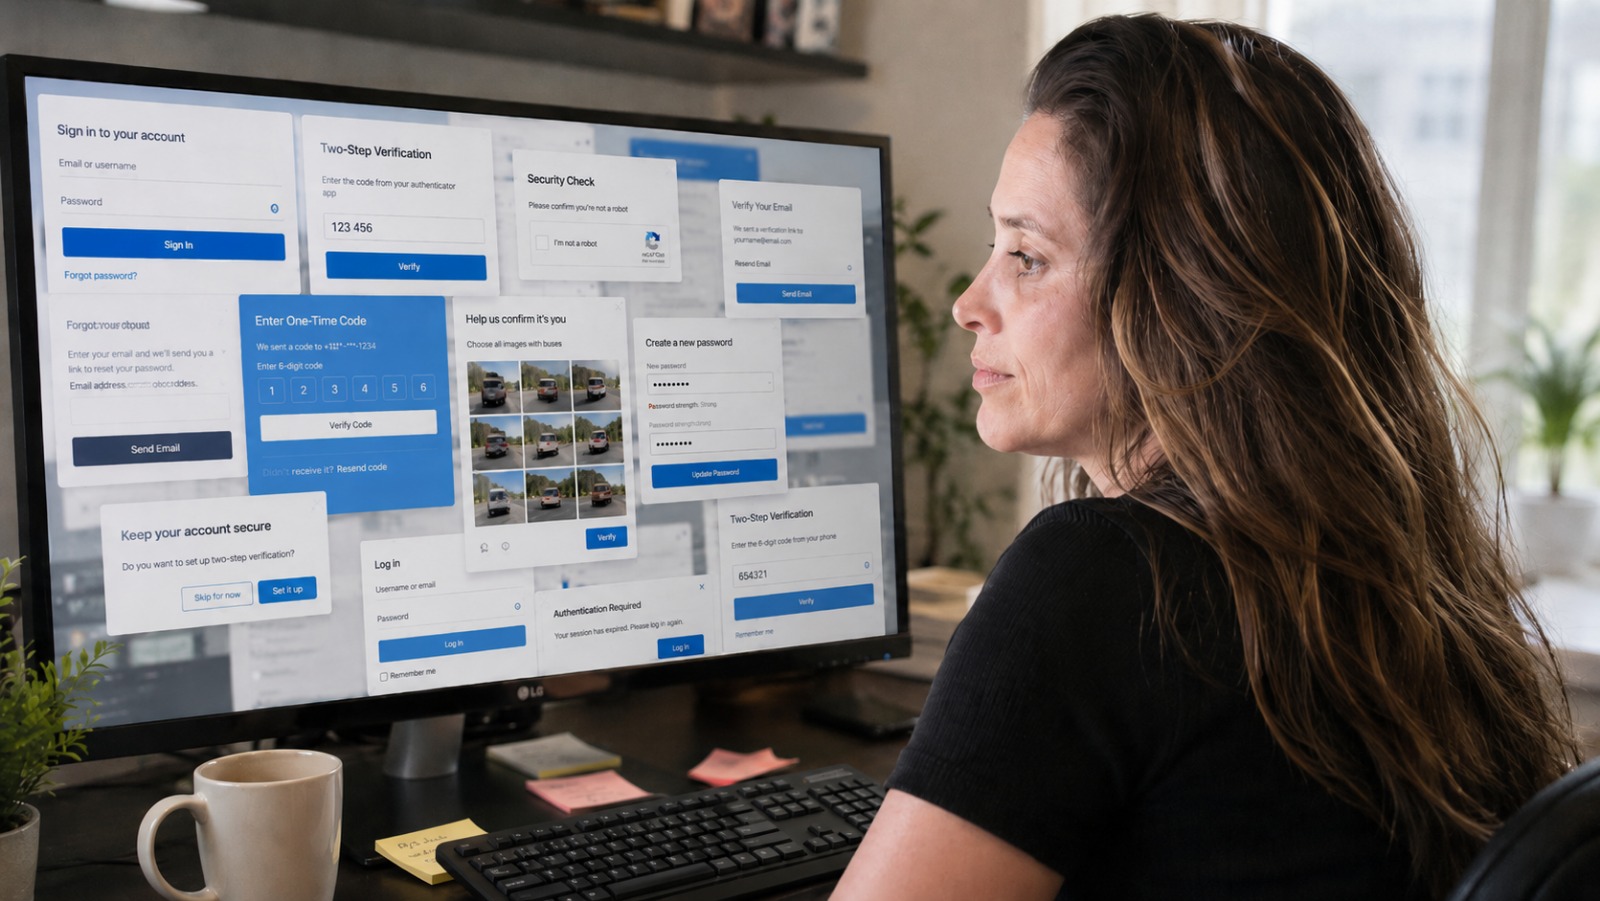
ואם כבר הצלחתי להיכנס, מתחילה ההזדהות הכפולה:
סיסמה במחשב.
מעבר לטלפון.
קוד בסמס.
חזרה למחשב.
אבל זה לא מספיק!
לא רק שהזדהיתי בשני מכשירים שונים ונפרדים, עדיין קיים איזשהו ספק שאני רובוט, וגם אותו צריך לנטרל.
אז כדי לוודא שאני לא רובוט, אני צריכה לסמן רק את הקוביות שיש בהן כלי תחבורה.
בחיי שעד עכשיו אני שוברת את הראש לגבי השאלה – האם סקטים נחשבים כלי תחבורה?
5.
המערכת:
“שלחנו אלייך קוד חד־פעמי. הוא תקף ל־60 שניות”.
הסמס:
מגיע אחרי 4 דקות.
אני:
יושבת מול המסך ומחכה לקוד שכבר נולד פג תוקף.
6.
כולם מסבירים לי כמה זה נוח לשלם עם הטלפון.
ואני מבינה. באמת.
זה מהיר, זה מתקדם, זה בלי להוציא ארנק.
אבל סליחה רגע – זה לא הדבר הכי אנטי־סייברי בעולם?
מצד אחד חוסמים לי גישה לג׳ימייל בעבודה בשם אבטחת מידע.
מצד שני, זה לגמרי סבבה לשים את כרטיס האשראי, חשבון הבנק, קופת החולים, המייל הפרטי, המייל של העבודה, התמונות, אנשי הקשר, הסיסמאות, היומן, המסמכים, האפליקציה של הצהרון והאפליקציה של החניון – הכול על אותו מכשיר.
ואז, בשם הנוחות מסבירים לי “את רק צריכה את הטלפון.”
רק שאם החשבון עובר את ה־300 ₪, אני צריכה להכניס קוד.
וזו כבר נקודת כשל עם מסך מגע, אם אתם שואלים אותי.
אולי אני מיושנת, אבל בעיניי יש משהו מרגיע בזה שכרטיס אשראי הוא חתיכת פלסטיק אחת, והטלפון הוא כל שאר החיים שלי.
7.
הטלפון לא מזהה את הפנים שלי כשאני עייפה.
וזה מעליב, כי גם אני לא מזהה את הפנים שלי כשאני עייפה, אבל אני לפחות לא נועלת את עצמי מחוץ לחיים.
8.
אני רוצה להשתמש באפליקציה כדי לקבוע תור לרופא.
האפליקציה מבקשת גישה למיקום.
לאנשי קשר.
למצלמה.
למיקרופון.
לתמונות.
לקבצים.
לנשמה.
למחשבות.
לטראומות ילדות.
ולחלומות הלא ממומשים שלי.
אבל אני רק רציתי לדעת אם יש תור ביום שלישי.
9.
מתקשרת למוקד שירות. הנתבת שיחות אומרת “אפשר לקבל שירות מהיר באתר”.
נכנסת לאתר.
האתר שולח אותי לאפליקציה.
האפליקציה שולחת אותי למוקד.
המוקד שולח אותי לצ׳אט בווטצאפ.
הצ׳אט שואל אם קראתי את השאלות הנפוצות.
השאלה הכי נפוצה שלי כרגע היא:
למה עשיתם לי את זה?
10.
כולם מדברים איתי על AI, אוטומציה, ענן, סייבר, חדשנות, דיגיטציה וחוויית משתמש.
אבל בעיניי, ההמצאה הטכנולוגית הכי טובה אי פעם היא עדיין מדפסת משולבת: מדפסת, מכונת צילום, סורק ופקס.
כן. פקס.
כי בשנת 2026, אחרי כל ההבטחות על עולם דיגיטלי, אני עדיין צריכה מול גופים ממשלתיים את כל הפונקציות האלה: להדפיס, לחתום, לסרוק, לצלם, לשלוח, לוודא שהגיע, ואז להחזיק אצבעות שמישהו בצד השני לא יגיד לי שהמסמך יצא קצת מטושטש.
11.
אני עובדת בחברה בתחום התעשייה הביטחונית.
תלוש המשכורת שלי נשלח לג’ימייל הפרטי שלי, ולא למייל של העבודה.
עד כאן, הגיוני בערך.
רק שאז סמנכ״ל ה־IT החליט שאין גישה לג׳ימייל מהמחשב של העבודה.
וגם לא דרך ה־WiFi של העבודה.
כלומר, כדי לראות את תלוש השכר שלי, שאני מקבלת בזכות העבודה שלי, אני צריכה להתנתק מהאינטרנט של העבודה, לעבור לגלישה הפרטית שלי בסלולרי, לפתוח את הג׳ימייל בנייד, להוריד את התלוש, ואז להעביר אותו למחשב של העבודה.
עד לא מזמן הייתה לי שיטה.
הייתי מעבירה את תלוש השכר לעצמי בווטסאפ.
פותחת את ווטסאפ במחשב של העבודה.
מורידה את ה־PDF לדסקטופ.
מכניסה קוד.
פותחת.
מדפיסה.
לוקחת הביתה.
מתייקת בתיקייה פיזית.
ואז שומרת גם בדרייב הפרטי שלי.
פשוט, קליל, אינטואיטיבי.
כמעט כמו להדליק אש עם שתי אבנים.
12.
לאחרונה אותו סמנכ״ל IT קודם להיות סמנכ״ל הגנת הסייבר של כלל הקבוצה והחברות בה.
ברכות, באמת.
מרגש לראות אנשים מתקדמים.
רק שכתוצאה מהקידום הזה, הוא הקשיח בחומרה את אבטחת המידע, ומאז גם האפשרות להוריד קבצי PDF מהווטסאפ במחשב של העבודה נחסמה.
כי הגנה דיגיטלית.
אז עכשיו תלוש השכר שלי עובר מסלול חדש עד שהוא מגיע אליי:
הוא מתחיל בג׳ימייל הפרטי.
עובר למייל של העבודה.
נשמר על המחשב של העבודה.
מודפס בעבודה.
מתויק בבית.
ואז נשמר שוב בדרייב הפרטי.
ואני שואלת, איפה הימים שבהם קיבלנו תלוש שכר מודפס סגור במעטפה, וזה היה תפקידי לסרוק ולתייק אותו אצלי – כמובן באמצעות המדפסת המשולבת ההיא מסעיף 10.
13.
כשהתחלתי לעבוד, הייתה לי סיסמה לפתיחת המחשב.
וסיסמה למיקרוסופט.
וסיסמה למייל.
וסיסמה לפריוריטי.
וסיסמה לג’ומלה.
וסיסמה לדרופבוקס.
וסיסמה למאנדיי.
וסיסמה למיילצ’ימפ.
ואז כל כמה חודשים אני מתבקשת להחליף סיסמה.
ואז צריך לעדכן אותה גם במחשב.
וגם במובייל.
לא מזמן איחדו בין סיסמת המחשב, הסיסמה של מיקרוסופט והסיסמה למייל.
על פניו זו הקלה.
כי במקום שלוש סיסמאות שאני לא זוכרת, יש עכשיו סיסמה אחת שאני לא זוכרת.
14.
כמובן, אסור לכתוב סיסמאות על פתקים.
ברור.
ידוע.
כולנו אנשים אחראיים.
ובגלל זה הסיסמאות שלי בעבודה כתובות על פתק קטן, שמוסתר מתחת לפד שמתחת למקלדת שלי.
שזה פתרון אבטחת מידע מצוין, כי מי בכלל יחשוב לחפש סיסמאות מתחת למקלדת?
חוץ מכל מי שאי פעם עבד במשרד.
אז כן.
יש פתק.
הוא לא שם.
לא ראיתם אותו.
ואם מישהו שואל – מדובר ברשימת קניות.
15.
במדינה מתוקנת, אם הממשלה גבתה ממני יותר מדי כסף, היא אמורה לשלוח לי הודעה יפה:
“שלום רעות, סליחה, לקחנו ממך יותר מדי. החזרנו לחשבון. יום נעים”.
אבל מה לנו ולתיקונים?
אצלנו, אם שמת לב – תקבלי.
אם לא שמת לב – כנראה שלא היית צריכה את הכסף הזה מספיק.
לכן פניתי לרואה חשבון שיעשה בדיקה לגבי החזר מס שחשבתי שהגיע לי.
כדי שהוא יעשה בדיקה, העברתי לו את כל תלושי השכר שלי.
כדי שהוא יפתח את תלושי השכר, הוא צריך את הסיסמה שלי.
כי כמובן שגם התלוש עצמו מוגן בסיסמה.
מצד אחד – פרטיות.
מצד שני – אני שולחת לבן אדם זר את הסיסמה כדי שהוא יוכל להוכיח למדינה שהיא גבתה ממני בטעות כסף.
16.
ואז קיבלתי מייל מביטוח לאומי:
“מחכה לך עדכון באזור האישי הממשלתי.”
יפה.
מרגש.
אולי סוף סוף משהו זז.
אז נכנסתי לאזור האישי הממשלתי.
הזנתי מייל.
הזנתי סיסמה.
קיבלתי קוד לנייד.
הקלדתי את הקוד על המחשב.
נכנסתי להודעות האישיות.
ומה העדכון?
שהפנייה התקבלה והיא בבדיקה.
תודה באמת.
אפשר היה לשלוח לי גם מייל עם הכותרת:
“רק רצינו שתיכנסי ותראי שאנחנו יודעים שאת מחכה”.
17.
אחרי שבועיים קיבלתי עוד מייל:
“ממתינה לך תשובה באזור האישי הממשלתי”.
שוב נכנסתי.
שוב מייל.
שוב סיסמה.
שוב קוד לנייד.
שוב הודעות אישיות.
והפעם – בשורה:
המדינה אכן חייבת לי 8,344 ₪.
נהדר.
משמח.
מרגש.
חבל שלא עלה GIF של זיקוקי דינור.
18.
הכסף חוזר, אבל לא כולו
כי 20% מהסכום הזה אני צריכה להעביר לרואה החשבון כשכר טרחה – על זה שהוא טרח להזכיר למדינה להחזיר לי את מה ששייך לי.
ואני מבינה.
זו העבודה שלו.
מגיע לו.
אבל עדיין יש פה רגע שבו אני מסתכלת על הסכום וחושבת:
כמה יפה מצד המדינה להעסיק רואה חשבון על חשבוני.
19.
ואז נכנסתי לאפליקציה של הבנק.
הזנתי סיסמה.
הגדרתי העברה בנקאית.
ורגע לפני האישור, האפליקציה ביקשה שאקליד שוב את הסיסמה, כדי לוודא שאני באמת רוצה להעביר כסף לאותו רואה חשבון.
ולא.
אני לא רוצה.
אני רוצה שהמדינה תעביר לו.
היא הרי זו שהעסיקה אותו בפועל.
ואם לסכם, אני באמת בעד קידמה.
אני באמת בעד הגנה דיגיטלית.
אני באמת מבינה למה צריך אבטחת מידע.
פשוט איפשהו בדרך, במקום שהטכנולוגיה תעבוד בשבילנו –
אנחנו אלה שעובדים בשבילה.
כי בסוף לא פרצו לי לחשבון.
לא פרצו לי למידע.
לא פרצו לי לאשראי.
פרצו לי לסבלנות.